ヒカル、米事業「もう興味がないようです」投稿が拡散→本人「嘘を拡散された」と反論 事実関係は食い違い
炎上速報まとめ
炎上速報
※本記事にはプロモーションを含みます
3行でわかる
Q. 何が話題に?
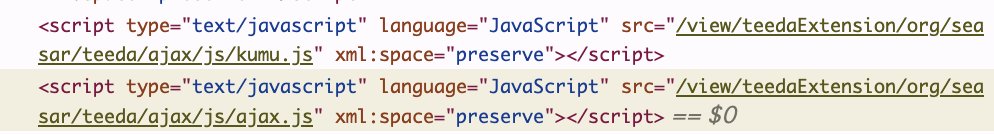
タイムズカーのサイトのソースに、古いJavaの仕組み「Seasar」の痕跡があると指摘された。
エンジニアの投稿が400万回以上表示された。
Q. Seasarって何?
かつて国内で広く使われた、Java向けの無料の開発フレームワーク。
メンテナンスは2016年9月に終わっている。
Q. それが漏えいの原因?
分かっていない。
タイムズカーは原因や侵入経路をまだ公表しておらず、2週間ほどで改めて知らせるとしている。
最大約660万件の会員情報が漏れたタイムズカーの不正アクセス問題。
9月29日、サイトのHTMLのソースを見たエンジニアが「2026年にどういう環境で動いているか察して」と投稿した。
そこにあったのは、10年前にメンテナンスが終わったフレームワーク「Seasar」の痕跡だった。
別のエンジニアがマイページにログインして確かめ、「本当にSeasarだった」と投稿。
こちらは400万回以上表示された。
漏えいの規模は前回の記事でまとめている。
不正アクセスによる個人情報漏えいで話題のタイムズカーですが、とあるページのhtmlのソースコード見るとこういう感じなので、2026年にどういう環境で動いているか?は察してください pic.twitter.com/Oa7HJJCVNg
— Kenji Yoshida (@xuwei_k) 2026年9月28日
マイページログインしてみたら本当にSeasarだったw
— たいよっぷ | Harness Engineer (@taiyop) 2026年9月29日
そりゃやられるわw https://t.co/t07wIR5HU7 pic.twitter.com/29QPI8SnPB
参考:パーク24(第2報) / タイムズカー(第3報)
Seasar2は、日本発のJava向けオープンソースのフレームワーク。
2000年代に国内の業務システムで広く使われた。
開発チームは2015年に終了を告知し、2016年9月26日でメンテナンスを終えている。
メンテナンスが終わると、新しい弱点が見つかっても直してもらえない。
「サポート切れのまま動かし続けること自体がリスク」という解説が相次いだ。
これ、何がヤバいかというと、タイムズカーのサイトはかつて日本国内で広く使われていたJava向けのオープンソースアプリケーションフレームワークのseasarを使ってるっぽいんだけど、このフレームワークは10年前にサポートおわってるのよね。流石にこれは厳しい。 https://t.co/hsIpJ6AeNb
— polaris◆ (@Polaris_sky) 2026年9月29日
念のため
— 内山桂一 (@bac_yumenara) 2026年9月29日
Seasarはウェブシステムのフレームワークなのだけれど、10年前にサポートが終了しているのね。だから脆弱性が見つかっても発表されないし修正もされない。
Seasarは2016年EOLで以降パッチなし。S2StrutsのClassLoader操作で任意コード実行可能など複数脆弱性あり。使い続けること自体が大きなリスク。▲なんと言う落ち。 https://t.co/ZBgedO9tCR
— aispirits (@AiSpirits_Inc) 2026年9月29日
参考:Seasar-user メーリングリスト(メンテナンス終了の告知) / gihyo.jp
かつてSeasarで開発していた世代からは、驚きより懐かしさが先に立った。
化石扱いの声も。
Seasarじゃないか‼️お前生きとったんか‼️
— comi💻😈🚬限界人妻ニート (@comiLABOch2) 2026年9月30日
くらいの化石具合 https://t.co/gmw5mQGVoR
私もそっちが気になりました。。。もうEOLから10年以上経つのに…(Seasarよく使ってたなぁ、、、あのシステムは今どうなってるかなぁなんて思いを馳せながら)
— 駄菓子屋PMながしー / かるちべ堂 (@_nagacy) 2026年9月30日
懐かしいなぁ
— Gabriel Batistuta (@Batistuta196921) 2026年9月30日
私使ってたの約20年前だわ
フレームワーク込みでのパッケージみたいな感じでSeasar使ってるところまだあるんじゃないかな
ただ、そうするとJavaも8とかなのかな https://t.co/FoLwEuHLU0
10年前にEOLはさすがに古すぎますぜとっつぁん https://t.co/Vl10BDibQo
— かじ (@kajikaji2811) 2026年9月30日
画面に痕跡が残っていても、裏側まで古いままとは限らない。
そう指摘する人もいた。
古いシステムを抱えているのはタイムズだけじゃない、という耳の痛い一言も。
さっきRTした昔のJava界隈知るものにとってだいぶエモいSeasar/Teedaの化石が現行ウェッブサイトで露出してる件なんだけど、厳密にはサーバー側がいまだに15年前のTeedaを未改修で稼働中してるとは限らないよね?どうなの?くわしいひとおしえて…
— 凍結肩の肉 (@CrooklynClanFan) 2026年9月29日
タイムズカーさんのシステムがとうの昔にサポート終わってるSeasar製だったとな…。インシデントの原因かどうかはともかく、そうした運用保守における優先順位の中でそんなに長らく刷新の話が出ないなんてことあるんだろうか🥶後回しにしてきた結果がこれでは損害デカすぎるでしょう…。
— まいどる社長🥜PM的な何か (@maidol_28) 2026年9月29日
タイムズのSeasarひどい言われようだけど、お前らの作った古い Python とか Laravel とかきちんと面倒見てるのか?
— 🍣大河内健太郎🕊🩸 (@nanasess) 2026年9月30日
本当に古い仕組みのまま動いていたなら、対策は十分だったと言えるのか。
会社の責任を問う声も上がった。
EOLが10年前のフレームワークを平然と使っていたなら、タイムズカー側が言うであろう適切な対策を講じていた云々の言い訳は完全に粉砕されそう
— tama (@tamasan774) 2026年9月30日
いわゆる重過失にならんかな https://t.co/ddNpymzdzb
タイムズカーがseasar使ってたとか
— buchamn (@buchyanS) 2026年9月30日
久しぶりに聞いた。サポート切れてるのに、一般ユーザー向けのサービスで使ってるなんて酷すぎ
こういうの見ると、我々の仕事はなくならなそう。。。 https://t.co/94qOAnAU0K
— Tsuna (@Tsune38661098) 2026年9月30日
タイムズカーは、外部の専門機関による調査結果を踏まえ、2週間ほどをめどに詳細を改めて知らせるとしている。
原因がどこにあったのか、発表を待ちたい。
参考:タイムズカー(第3報)
タイムズカー情報漏えいの流れを時系列でまとめて読む
 タイムズカー、不正アクセスで約660万件の会員情報が漏えい 運転免許証の画像も含まれ「謝罪で済むレベルじゃない」
 9月の個人情報漏えい、延べ4000万件超え Gyazo、ムラウチ、タイムズカー、セコマと続々で「多すぎ」「罰則が緩い」
 セイコーマートでも約57万件の会員情報に流出の恐れ タイムズカー、ニッポンレンタカー、東京メトロと不正アクセス相次ぐ
公開中の記事からどれか1本に飛びます