「病院のファストパスが急増」投稿が306万表示 追加料金で優先診察に「助かる」「金で順番を買うのか」賛否
炎上速報まとめ
炎上速報
※本記事にはプロモーションを含みます
損害保険ジャパンは10月7日、委託先のシステムが不正アクセスを受け、顧客情報約6万件(重複含む)が漏えいした可能性があると発表した。
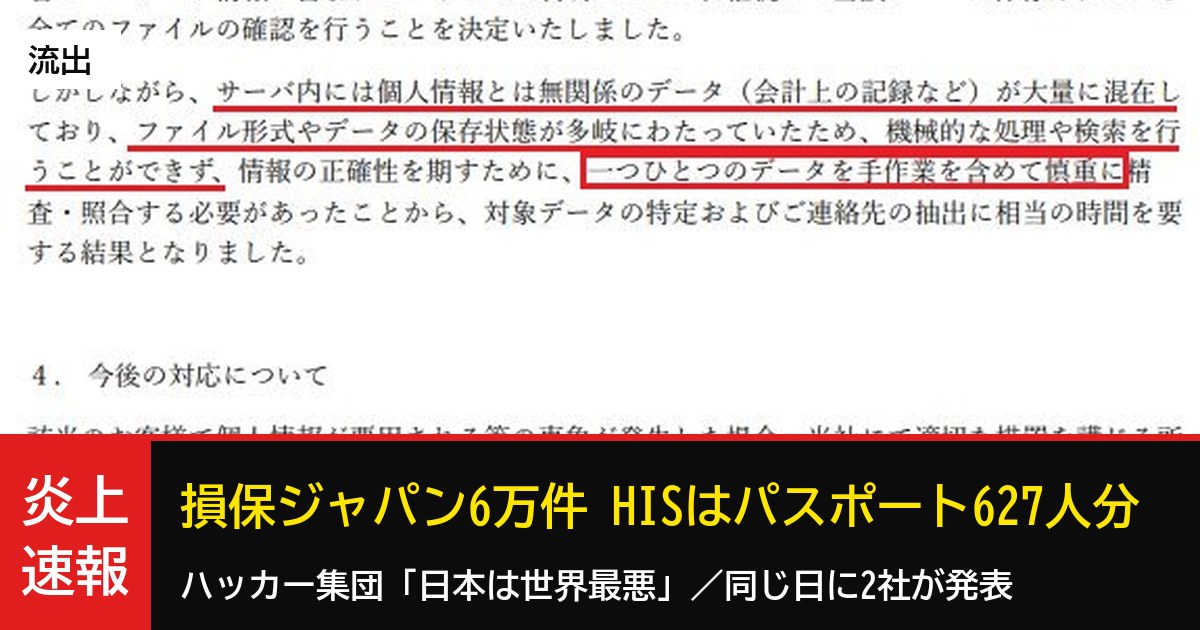
同じ日、旅行大手のエイチ・アイ・エス(HIS)も、タイの現地法人が不正アクセスを受け、最大627人分のパスポート情報が流出した可能性があると公表した。
さらにこの日、アサヒへの攻撃で知られるハッカー集団「Qilin」の中心メンバーが、日本を「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」と評したと報じられた。
【速報】HIS、顧客6百人超パスポート情報流出かhttps://t.co/MlkwYHUxwa
— 47NEWS (@47news_official) 2026年10月7日
【速報】損保ジャパン、6万件の顧客情報漏えいかhttps://t.co/6e457zvukI
— 47NEWS (@47news_official) 2026年10月7日
参考:損保ジャパン、約6万件漏えいか(ITmedia NEWS) / HIS子会社からパスポート情報流出か(ITmedia NEWS)
不正アクセスを受けたのは、スカラコミュニケーションズ(東京都渋谷区)のFAQシステム「i-ask」。
10月2日夜から3日朝にかけて侵入されたという。
対象は法人向けドライブレコーダーサービスの問い合わせ情報で、氏名・電話番号・住所・メールアドレス、勤務先、ドライバーIDなど。
口座やカード、マイナンバーの情報は含まれていないとしている。
同じ委託先では大和証券(約22万件)とシチズン時計(約10万人分)も被害を公表済みだ。
損保ジャパン、約6万件漏えいか 大和証券・シチズンと同じ委託先への不正アクセスでhttps://t.co/D4WHqsNpXc
— ITmedia NEWS (@itmedia_news) 2026年10月7日
損保ジャパンは「自社のシステムへの不正アクセスは確認していない」とし、委託先の管理のあり方を検証するとした。
⚠️損保ジャパンの情報漏えいは7回目!
— みっきー|Fairy of Crypto (@mikky_8080) 2026年10月7日
1️⃣ 2024年8月30日⁰代理店・出向者経由 約99.1万件
2️⃣ 2025年5月1日⁰委託先・ギオンのランサムウェア 約7.5万件
3️⃣ 2025年6月11日⁰自社システムへの不正アクセス 最大約1748万件
4️⃣ 2025年12月8日⁰委託先・審調社 973件
5️⃣ 2026年5月11日… https://t.co/r6KcqV44ua
【損保ジャパン、顧客情報6万件が漏洩の可能性 不正アクセスで】
— はるパパ@こどもNISAで育む金融リテラシー (@harupapa_blog) 2026年10月7日
外部委託先へのサイバー攻撃で、
大手企業の個人情報漏えいが増えてるね。
大手企業が責任を問われるとはいえ、
委託先のセキュリティを完全管理は難しいよね。
HISの件は、タイの現地法人「H.I.S. TOURS」のファイルサーバーが2025年11月に不正アクセスを受けたもの。
12月に検知ソフトの警告で発覚し、外部の専門家が調べたところ、2026年2月24日時点で最大627人分のパスポート情報が含まれていると分かった。
対象は2017年、2019〜20年、2024〜25年にHISでタイへ出発した客だ。
流出した可能性があるのは、ローマ字の氏名、署名欄の名前、性別、生年月日、パスポート番号、有効期限、アレルギー情報。
一部はパスポートの画像も含まれるという(朝日新聞)。
HIS、パスポート画像など流出 タイ現地法人に不正アクセス https://t.co/ZXjEI1DVLW
— 朝日新聞(asahi shimbun) (@asahi) 2026年10月7日
パ、パ、パスポートが流出??!!! https://t.co/DCfirbHtHr
— CryptoBaby🐰🥛 (@cryptobaby) 2026年10月7日
エイチアイエス
— きゃぶ (@kabuakadayo0) 2026年10月7日
パスポートは免許証の比じゃないくらいヤバいだろ、、、 https://t.co/S6Lbyf8H4X
ICチップの情報さえ漏れてなければ偽造は難しいけれど、それも漏れていた場合かなりヤバい。 https://t.co/0JY7NnBHRY
— Noska🐈⬛ (@arvisnoskario01) 2026年10月7日
His使ってタイに行った方々…
— たかちゃん (@easy_taka) 2026年10月7日
パスポート情報が…
パスポートって住所書いてないコトだけセーフか?…
え?私?パスポート持ってない(キッパリ)
どっかの年パスも切れた… https://t.co/KIM019LQU2
公表が侵入から約11カ月後になったことについて、HISは「サーバー内に無関係のデータが大量に混在し、検索できず手作業で確認した」と説明している。
HISのパスポート情報流出のプレスリリース見たんですけど、
— あき/写真と技術が好きなYouTuber (@aki_jp2020) 2026年10月7日
「サーバー内には色んなファイルがあり検索もできず全て手作業で確認した」って
そもそも検索すら不可能なごちゃ混ぜで置いてあるのは、システム管理的には普通なの…?
図面とかはそうじゃないから、一般的なのかどうか分からなくて… https://t.co/kGJYbwGRHs pic.twitter.com/Y205neem9V
同じ日、JNNの取材に応じたQilinの中心メンバーは、日本について「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」と述べた。
日本の企業や政府機関への攻撃は今後増える可能性があるとし、「脅しではなく専門家としての見解」と強調したという。
Qilinは昨年のアサヒグループへのサイバー攻撃で犯行声明を出した集団だ。
なお、今回の損保ジャパンとHISの件にQilinが関わったとは報じられていない。
ハッカー集団より助言キティル、、、
— CryptoBaby🐰🥛 (@cryptobaby) 2026年10月7日
> 日本について「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」としたうえで、「日本の企業や政府機関に対する攻撃は今後、増加する可能性がある。これは脅しではなく、私たちの専門家としての見解」と強調しました。 https://t.co/vQoIKNxou2
"世界最悪のコンピュータセキュリティ体制を持つ国のひとつ"
— 🔰にっくす (@___nix___) 2026年10月7日
技術のことには触れていなく
「脆弱性管理/認証/ネットワーク分離/監視/インシデント対応などを含む防御体制全般が攻撃者から見て弱い」
つまり、侵入後も攻撃者に多くの時間を与えてしまっているということかな…
もう国家レベルのサイバーテロでしょ・・・
— からさん (@karasan_itips) 2026年10月7日
色々なところにサイバー攻撃かけられすぎ。
個々の会社じゃ防げる気がしない。 https://t.co/EOzxeWEFAa
参考:ハッカー集団Qilin 日本に言及(TBS NEWS DIG)
この日はミスターマックスの最大173万人分の流出も発表されたばかり。
連日の発表に、ネットは疲れ気味だ。
もうこれは全業種から出るな。
— Lucky!! (@Lucky0137) 2026年10月7日
業種別ビンゴ大会の歌を作らないとダメか?
俺の役目か? https://t.co/M7HsZGYJlE
今、情報漏洩大会とかしてますか?
— バク@ 精神科医📕新刊発売します (@DrYumekuiBaku) 2026年10月7日
あまりにも一気に出てきて何なんだこれ状態だよ
クラウド型の電子カルテも突然漏れそうで怖くなってきた
(紙カルテ最強になってしまうが) https://t.co/GJ6DTBj4oD
なんで1件出ると漏れなく他も芋づる式で出てくるん? https://t.co/4gLD0GyYIl
— あっつん (@attun96) 2026年10月7日
あれあれあれ?
— りさ (@risarisariis) 2026年10月7日
毎日どっかお漏らししてない?
損保ジャパンは…自動車保険!!
大丈夫かなぁ…
ところでタイムズ何も連絡ないけど、どうなったんやろ… https://t.co/Thneiaq0Mg
一瞬森保ジャパンに見えた https://t.co/9Q1HGotg7e
— 舞ルズ症候群 (@milessyokogun) 2026年10月7日
 ミスターマックスに不正アクセス、最大173万人分の氏名・電話番号が流出
 焼肉きんぐ1078万人分の情報流出、大和証券・大阪公立大・大起水産も同じ日に発表
 デジタル相「自分の情報は自分で守って」に「じゃあマイナンバーに紐付けさせるな」
公開中の記事からどれか1本に飛びます