ヤンデックスのデータセンター3カ所目も停止、めいろま氏「破壊後に静かになったもの」リストが拡散 「まさかね?」「中国のDCまで壊れたら」
炎上速報まとめ
炎上速報
※本記事にはプロモーションを含みます
3行でわかる
Q. 9月に何が起きた?
企業や官公庁の個人情報漏えいの発表が相次いだ。
Xでは、主なものだけで延べ約4130万件と集計する投稿が広がった。
Q. 特に大きいのは?
件数ではGyazoの約2362万件が最大だ。
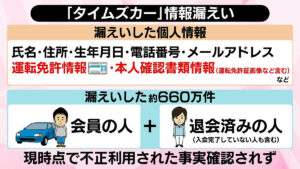
タイムズカーは約660万件で、運転免許証の画像まで含まれていた。
Q. ネットの反応は?
「多すぎる」「罰則が緩い」という声が目立つ。
免許証の悪用を防ぐ「本人申告」の手続きを呼びかける投稿も広がっている。
9月は、個人情報の漏えい発表が途切れなかった。
月末にはタイムズカー、セイコーマートと大手の発表が2日続いた。
Xでは9月分を並べて「延べ約4130万件」と集計した投稿が注目を集めている。
タイムズカーとセイコーマートの件は前回の記事でまとめた。
今回は9月1か月分を振り返る。
【🚨異常事態】9月の個人情報漏洩
— みっきー|Fairy of Crypto (@mikky_8080) 2026年9月28日
→延べ約4,130万件
【9月の主な情報漏洩】⁰9/11 デジタル庁 GSS →約24.6万件⁰9/15 LEAN BODY →約44万件⁰9/16 Gyazo →2,362万件⁰9/16 ムラウチドットコム →約771万件⁰9/18 ニチレイ →約5.4万件⁰9/25… https://t.co/FTxDQfv1TE
ここ3日間で不正アクセスとか情報漏洩とかランサムェアとかの被害があった会社。他人事とは思えない。恐怖。
— mirra (@xxmirraxx) 2026年9月28日
京王電鉄
京王プラザホテル
パーク24(タイムズカー)
東京メトロ
日本郵便
ニッポンレンタカー
レゴランド・ジャパン
スターツ出版
参考:ITmedia NEWS(Gyazo) / ITmedia NEWS(タイムズカー)
発表日が早い順に、確認できた主なものを並べる。
9月11日、デジタル庁が政府共通の業務基盤「GSS」への不正アクセスを発表した。
職員らの情報約24.6万件が漏えいした可能性がある。
16日には画像共有サービス「Gyazo」が、ユーザー情報約2362万件の流出を公表。
家電通販のムラウチドットコムも、約771万件の漏えいを確認したと発表した。
25日は予約システムを手がけるファインズが約153万件。
27日にはスターツ出版の「オズモール」が、最大約45万人分のメールアドレス漏えいの可能性を明らかにした。
そして28日にタイムズカーが約660万件、29日にセイコーマートが約57万件だ。
ニッポンレンタカーでも、免許証情報を含む41人分の漏えいが発表された。
ニッポンレンタカーにも不正アクセスで41名の情報漏洩 免許証情報も https://t.co/W6DPvjvZYw pic.twitter.com/VDy8cOkfTt
— Impress Watch (@impress_watch) 2026年9月29日
参考:ITmedia NEWS(デジタル庁) / ITmedia NEWS(ムラウチ) / ITmedia NEWS(オズモール) / セキュリティ対策Lab(ファインズ)
一番多いのは、単純に「多すぎる」という声だ。
複数の漏えいに巻き込まれたという報告もある。
情報漏洩多すぎるんだけど何が起きてるんだ
— 笹団子(夜行性) (@sasadango_yako) 2026年9月29日
いやマジあっちもこっちもで情報漏洩多すぎんか?
— るかこ🏐ε(o▭-▭)o(•௰•*o)3 (@rukako_zero) 2026年9月29日
セキュリティどうなってんや??!
【悲報】ワイ、今月2度目の個人情報流出 pic.twitter.com/dZjK2O5f5M
— まれ〜 (@Malaypp) 2026年9月29日
タイムズカー、個人情報最大660万件流出 不正アクセスで免許証画像も – 日本経済新聞 https://t.co/ISMGD38esP
— エース中目黒 ACEINC. (@ace_nakameguro) 2026年9月29日
弊社利用中のサービスで今月2件目
セキュリティが脆弱だな
AI使えば楽勝か…
件数ではGyazoが最大だが、不安の声が集中したのはタイムズカーだ。
運転免許証の画像は、パスワードのように変えられない。
やばいです。
— t-Kimura (@t__kimura) 2026年9月28日
件数より、中身が悪い。
運転免許の情報が出ている点です。免許証は日本で本人確認の主力証明で、番号と氏名と生年月日と住所が揃えば、口座開設、携帯契約、金融機関の本人確認、レンタカーの借用まで通る組み合わせになります。… https://t.co/IhZ2RG0AGn
⚠️免許証画像漏洩がヤバい理由
— みっきー|Fairy of Crypto (@mikky_8080) 2026年9月28日
①顔・氏名・住所・生年月日・免許番号が1枚に揃う
②パスワードと違い、無効化・変更ができない
③本人確認の「書類そのもの」が相手に渡る
④「画像送付」で通る審査を突破されるリスク
⑤カード、ローン、口座、携帯の不正契約… https://t.co/eREvOJq7ek
信用情報機関に申し出て、なりすましの契約を防ぐ「本人申告制度」を紹介する投稿が広がった。
不審なSMSが増えたという声もある。
⚠️タイムズカーの情報漏洩対象になっている方へ⚠️
— ゆきむらさき⛩️🌺 (@YukiSakiVoice) 2026年9月28日
今回、氏名・住所・生年月日だけでなく、運転免許情報や本人確認書類画像等も漏洩対象と発表されています。
本人確認書類の悪用が心配な方は、信用情報機関の「本人申告制度」を利用するという対策があります。
・CIC
・JICC(日本信用情報機構)… https://t.co/mJ4Thq9Gxe
タイムズカー情報漏洩について、なりすまし契約の対策にJICC、CIC、JBAへの本人申告を試みようと思っている方へ、再度の追伸です。
— 梧桐彰 / Akira GOTO (@AkiraGoto_NLS) 2026年9月29日
これ、手続きの煩雑さから言うと、JICCが一番簡単です。次がCIC。
JBA(全国銀行個人信用情報センター)がかなり独特な仕様で面倒です。後回しにしてもいいかも。 https://t.co/kt0LU3sYsx
色々と情報流出ニュース流れてきたけど、今月頭くらいから不審sms増えたなぁ
— ぱんにゃの椅子の清 (@mamanyaonpannya) 2026年9月29日
企業の責任を問う声も強い。
発表のたびに「再発防止に努める」で終わることへの不満だ。
そもそも日本の情報漏洩への罰則が緩すぎやしませんかね…
— メタねこ (@metalnekoneko) 2026年9月28日
毎度「再発防止に努める」の一つ覚え。欧米のように売上高の一定割合の行政罰金や個人の直接訴訟権が許容されてよい気が pic.twitter.com/WWZwwJ0Pnm
ハッキリと言います。
— ミル🥺 (@depression1203) 2026年9月27日
個人情報を漏洩させた企業は、
当事者へ何らかの補償をすべきです。 https://t.co/bYeRxJcUv4
> 不正アクセスを受け、免許証や学生証の画像も一部流出したといいます。既に退会済みの人や法人向けを含む会員の氏名・住所・電話番号などが漏洩
— かむい@投資家 (@kabutotomoni) 2026年9月28日
え、流石にやばくない?謝罪だけで終わるの? https://t.co/ZuRgq8lnAW
本人確認書類をそのまま保存していることへの疑問もある。
登録そのものを見直すという人も出てきた。
ちょいと情報漏洩が多過ぎや…しませんかぃ?
— さくら (@bugcreator) 2026年9月28日
タイムズ、ozMall、東京メトロ、Gyazo、まんだらけ、アットホーム…毎日のように数万件単位で…
というか、なぜ本人確認書類をそのまま保存しているのか、小一時間問い詰めたい…
個人情報のバーゲンセール
— ポケピカ HOME ポケピカの家 (@PokepikaHOME) 2026年9月29日
もう、お得に釣られて登録するの止めよ。 https://t.co/AeRx44W8Jk
個人情報は漏洩して当たり前と思わないとね。
— おなら魔人 (@onaramachine) 2026年9月29日
以前マッチングアプリから160万人分の本人確認データ(免許証やマイナンバー含む)が流出した事件あったけどもう誰も覚えてないもの。
自治体や学校なんかは企業よりずっとセキュリティも管理もいい加減だから、漏洩しまくりで気づいてすらないと思う🙁 https://t.co/ucdA56qQdH
もうわたしの個人情報 ありとあらゆる所で漏洩してて、
— まりしろとあっきーなさん🐱🐻❄️🧟♀️ (@akn_marishiro) 2026年9月29日
個人情報保護の意味がわからなくなってきた😉 https://t.co/pQxbpgURxa
なぜここまで続くのか、背景を推測する人もいる。
ただ、各社の原因は脆弱性や不正アクセスなどさまざまで、共通の攻撃者は確認されていない。
なんかここ最近不正アクセスによる情報漏洩が日本で多発してるの、もし世界的なトレンドでもあるならば生成AIの進化が背景にあるんかな。矛側がAIに投げてるなら盾側もAI使えば低コストで対策できたりせんの。 https://t.co/lTImifp5Jt
— 出来損ない✍ (@Schizofrenia) 2026年9月29日
今月末もしかしてまた集中的に日本狙われた? #不正アクセス #個人情報流出 #セコマ #セイコーマート #パーク24 #タイムズ #スターツ出版 #オズモール #東京メトロ pic.twitter.com/M7UgReyhuO
— カスガイ (@SsM_Mark2) 2026年9月28日
この件の続報
 タイムズカー、免許証画像などの漏えいは約160万件と判明 届いたお詫びメールに「当選した」「本人申告もつながらない」
 タイムズカーのサイト、10年前にサポートが終わった「Seasar」で動いている? エンジニア騒然「そりゃやられる」「お前生きとったんか」
タイムズカー情報漏えいの流れを時系列でまとめて読む
 セイコーマートでも約57万件の会員情報に流出の恐れ タイムズカー、ニッポンレンタカー、東京メトロと不正アクセス相次ぐ
 タイムズカー、不正アクセスで約660万件の会員情報が漏えい 運転免許証の画像も含まれ「謝罪で済むレベルじゃない」
公開中の記事からどれか1本に飛びます