仏スーパー数百店の冷蔵庫がサイバー攻撃で50℃に 「お弁当は温めますか?」「兵糧攻めは遠隔でやる時代」
炎上速報まとめ
炎上速報
※本記事にはプロモーションを含みます
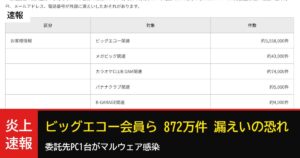
年賀状ソフト「筆まめ」や翻訳機「ポケトーク」で知られるソースネクストが10月15日、不正アクセスで会員情報が外部に流出したと発表した。
流出した可能性があるのは最大2251万9960件。
氏名や住所、電話番号、生年月日に加えて、パスワードも含まれる。
同社によると、10月9日の午前10時ごろから、会員情報を取り出すAPIが第三者に不正に使われていた。
気づいたのは4日後の13日朝で、同日午後1時36分までに封じ込めたという。
東京商工リサーチの集計では、2014年のベネッセ(約3504万件)に次ぐ歴代2位の規模になる。
ソースネクスト 顧客情報 約2251万件が情報漏えいかhttps://t.co/cl7jpYH8mn #nhk_news
— NHKニュース (@nhk_news) 2026年10月15日
クレジットカード情報は、被害にあったシステムには保存していなかったとしている。
対象の会員のパスワードはリセット済みで、次にログインするときに再設定が必要になる。
同じメールアドレスとパスワードを他のサービスで使っている人には、そちらの変更も呼びかけた。
参考:当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(ソースネクスト) / ソースネクストで最大2252万件流出、ベネッセに次ぐ「歴代2位」(ITmedia ビジネスオンライン)
ソースネクストはウイルス対策ソフト「ZERO」シリーズや、パスワード管理ソフトも売っている。
NHKの速報には、そこを突く声が目立った。
ソースネクストが2251万件の情報漏洩って、自分がどんな製品を扱ってるか理解してるのか? https://t.co/TUMcn3Sij5 pic.twitter.com/sHxNBCaEby
— ボサノバ父さん (@yakkairojin) 2026年10月15日
えっ??『ウイルスセキュリティZERO』を販売しているソースネクストが情報漏洩してセキュリティZERO??? https://t.co/LpAVpmBDJ5 pic.twitter.com/IYbNUS9O7h
— うろん🐧🍊™️ (@uron_mogu2) 2026年10月15日
セキュリティソフト売ってる側がこれは酷い https://t.co/LGuwiCFXVh pic.twitter.com/J2HdPkpl6n
— とあるコンサルタント (@consultnt_a) 2026年10月15日
流出項目に「パスワード」が並んだことで、保存のしかたを疑う声が相次いだ。
生パスワードが漏洩してるらしいってマ? https://t.co/m95z2oko9S
— KOIZUKA Akihiko (@koizuka) 2026年10月15日
は?パスワード?平文で保存してたの?令和の時代に?ちょっと意味がわからない。#ソースネクスト https://t.co/A9y1bRUxvu
— ガブングル (@kutsumigaky) 2026年10月15日
ソースネクスト、パスワード漏らすのは論外だろ。
— Chase (@Chase_K389) 2026年10月15日
メールを読む限り、平文か可逆エンコードで持ってたとしか思えない。
—–
流出した可能性のあるメールアドレスとパスワードの組み合わせを用いて、
第三者が他のサービスへのログインを試みるおそれがございます。
パスワードが暗号化やハッシュ化されていたかどうかについて、同社の発表とFAQは触れていない。
原因の脆弱性は修正済みとしている。
15日夜から、対象者にはお詫びメールが順次届いている。
メール内のリンクから再設定を求める作りに、戸惑う人も多かった。
ソースネクストから、あなたの個人情報が流出した可能性があるのでコチラをクリックしてパスワードを変更してとメールが来ました。ドメイン認証されてますが開いて大丈夫でしょうか?…
— もんちゃんの株日記 (@monnchankabu) 2026年10月15日
ソースネクストからメール来てて、全ユーザーのパスワードをリセット……はいいんだけど、その後のパスワード再設定が……メールのリンクを開く→登録メアド入力って、それ自体がそもそも怪しくないか? メールに書かれたリンクなんて怖くて開けないよね。
— ひなた@お仕事募集中 (@hinatakobo) 2026年10月15日
ソースネクストから「当選」のメールが届いた。
— hamlife / RJTT (@ft101e) 2026年10月15日
パスワードを職権で無効にしたから再設定してくれと。
不安なら、メールのリンクではなく、自分で公式サイトを開いてログインすればよい。
同社も、身に覚えのないURLや添付ファイルは開かないよう呼びかけている。
メールの中身を読み込んだうえで、やるべきことを整理する投稿も広く読まれていた。
ソースネクストから、約2,250万件の会員情報流出についてお詫びメールが届きました。私も被害者の一人ですが、驚いたのはそのメールの中身です。
— 中島ゆうたろう(江東区議会議員・都民ファーストの会) (@ynaka44) 2026年10月15日
今回の不正アクセスでは、氏名、住所、電話番号、生年月日、そしてパスワードまで流出した可能性があります。… pic.twitter.com/NC8izTjfVa
【ソースネクスト利用者へ】取り急ぎこれは必ず確認してほしい。
— 三日前 (@expokun) 2026年10月15日
本日公表された情報流出、対象は最大約2,252万件。
氏名・住所・電話番号だけでなく、パスワード、加入サービス、ログイン日なども含まれる可能性がある。
怖いのは、流出そのものだけじゃないでs…
ソースネクストは2023年2月にも、直販サイトへの不正アクセスでカード情報約11万件が漏えいした可能性を公表している。
このときはセキュリティコードまで含まれていた。
年賀状ソフトより、パスワード管理ソフトとかセキュリティ製品を販売してる会社って書いて欲しいソースネクスト。情報漏洩するの、何回目? https://t.co/1mXn2QBbxf
— ことり (@kiiroitori55) 2026年10月15日
ソースネクスト製品で取り扱ったの、筆まめ・B's-R・PowerDVDくらいか。
— Mage a.k.a黄狂い (@magetar) 2026年10月15日
前にクレカ漏らした時、ポケトーク検討中だったけど導入見送りにしたくらい。
参考:ソースネクスト、クレカ情報漏洩11万件 セキュリティコードも(Impress Watch・2023年)
メールが来てから、何を買った会員だったのか思い出す人も多い。
ソースネクストからメールがきてパスワードが漏れたらしい。
— 雪うさぎ (@yuki7usagi3) 2026年10月15日
…どこ?何だっけ?
調べたら心当たりは筆まめだった。
対処したくてもアクセス集中してログインできないじゃない。
メールにリンクが貼ってあったけど念のためそこからは避けて気長にログイン試してみる。
1Passwordを所望した結果がこれです。
— ほりい なおき (@hor11) 2026年10月15日
このたび、当社が管理する会員情報に対し、第三者による不正アクセスが行われ、
当社に会員登録いただいているお客様の個人情報が外部に流出したことが判明いたしました。
とほほー。 https://t.co/jDvtbYGQ7y
ソースネクストは10月6日、写真の写り込みや位置情報をAIで消す「フォト消しプライバシー」を発売したばかりだった。
同社サイトの新製品欄には「完全ローカル処理で情報漏洩ゼロ」とある。
不正アクセスが始まったのは、その3日後になる。
ちょっと待ってw
— チャッピー(Chappy) (@junhagemay) 2026年10月15日
ソースネクストって10月6日に「情報漏洩ゼロ」をキャッチフレーズにした新製品を発売したばかりじゃんw
10月9日には自社サイトへの不正アクセスが始まり、15日に最大2251万件の個人情報流出を発表。
間が悪すぎる。
せめて宣伝期間中ぐらいは守りきってw https://t.co/RjGq6JUVmb pic.twitter.com/CS2A7zQHdR
参考:写り込みも位置情報も、AIが加工・削除できる「フォト消しプライバシー」10月6日新発売(PR TIMES)
15日はバーガーキングの運営会社も、会員情報約1118万件の流出を発表している。
1日で合わせて3300万件を超えた。
【速報】ソースネクストで2200万件超の情報流出か
— 報道ステーション+サタステ (@hst_tvasahi) 2026年10月15日
|
ソースネクストによると、流出した可能性があるのは、会員の氏名・電話番号・メールアドレスなど約2252万件の情報
既に緊急措置を講じ、不正アクセスの封じ込めを完了したという
▼バーガーキングでも1000万件以上の情報流出… pic.twitter.com/uooGGRV0F2
今年の漢字、ホントに「漏」になりそう。雨か災だと思ったのに。 https://t.co/w3NSYC669o
— ゆず💉大腸菌が好き (@kamo_kamos) 2026年10月15日
ソースネクストのサービス→使った事ない
— NULL=RUN (@GOROman) 2026年10月15日
バーガーキング→食った覚えがない
タイムズ→そもそも運転免許証持ってない
以上です。
参考:ソースネクスト、最大2251万件の情報流出 パスワード再設定を(Impress Watch)
公開中の記事からどれか1本に飛びます